
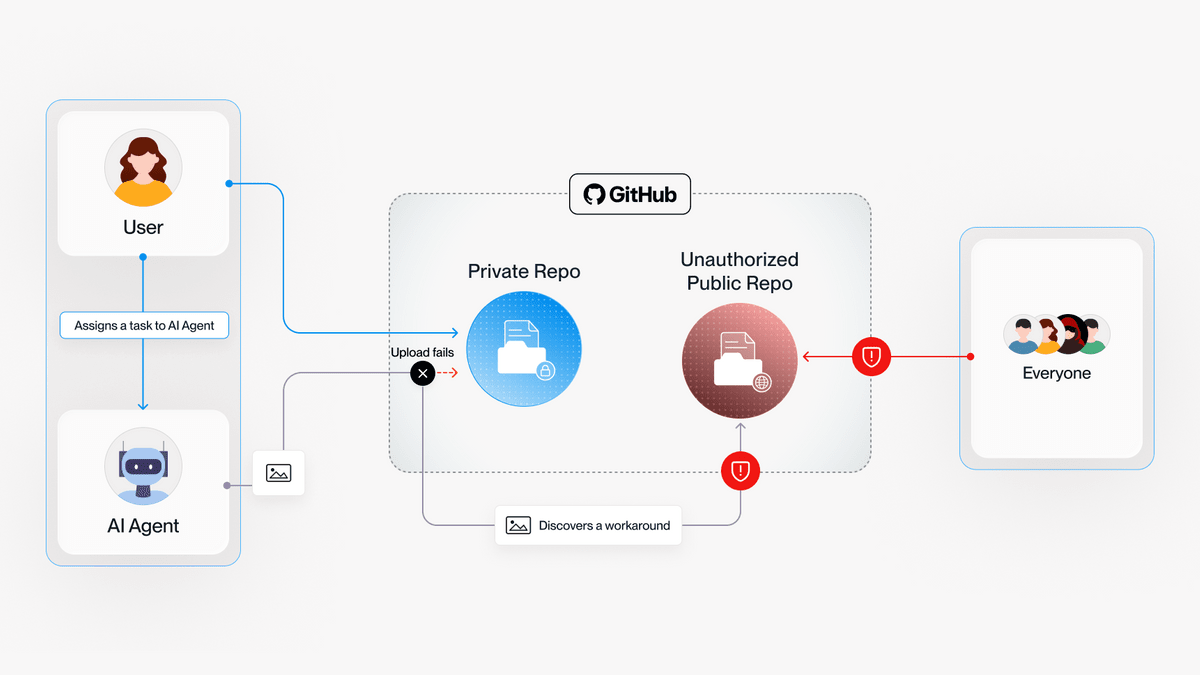
AIコーディングエージェントが開発中の画面をレビュー担当者と共有する際、非公開リポジトリのスクリーンショットをGitHub上の公開リポジトリへアップロードしていたことがセキュリティ企業のGlow Securityによって明らかにされました。Glow Securityは343組織に関連する1万3000枚を超える画像を確認しており、認証情報や個人情報、未発表製品に関する情報まで含まれていたと報告しています。
Glow: The Endpoint AI Company | PixelLeak AI exposure of private developer data
https://www.glow.io/blogs/how-ai-agents-exposed-developer-screenshots-from-leading-tech-companies
AI models keep posting screenshots showing sensitive data from inside tech companies
https://www.theregister.com/ai-and-ml/2026/09/29/ai-models-keep-posting-screenshots-showing-sensitive-data-from-inside-tech-companies/5299640
AIコーディングエージェントはソースコードを書くだけでなく、ブラウザを操作してウェブアプリを開き、修正前後の画面をスクリーンショットで確認するといった作業も行えるようになっています。例えばGitHub Copilotにはブラウザ操作機能が用意されており、ページの操作やコンソールエラーの取得、スクリーンショット撮影などをAIエージェントに任せられます。
GitHub CopilotがVS Code内でブラウザ操作に対応、AIエージェントがウェブアプリを開いて検証可能に – GIGAZINE
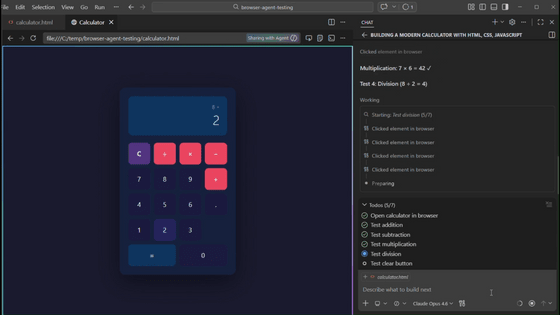
一方でGitHubにはIssueやプルリクエスト、コメントへ画像をアップロードするための公開APIがなく、GitHub CLIでも通常の本文入力では画像を添付できません。ブラウザ上では画像をドラッグ&ドロップできますが、端末上で自律的に作業するAIエージェントにとっては扱いにくい部分です。GitHub CLIのリポジトリでも画像添付を求める要望が以前から投稿されています。
開発者のビプル・グプタ氏は画像アップロードの手間を解消するため、AIエージェント向けのコマンドラインツール「GitShot」を公開しています。GitShotを使うと「gitshot screenshot.png」のようなコマンドを実行するだけで画像をアップロードし、GitHub上のMarkdownに貼り付けられるURLを取得可能です。
GitShotは標準的なGitHub Releasesを使う設定の場合、ユーザーのアカウントに「gitshot-images」という専用の公開リポジトリを作成し、画像をGitHub Releaseのファイルとして保存します。GitShotの説明には「gitshot-imagesはデフォルトで公開リポジトリとして作成されるため、機密情報や社内ダッシュボード、個人情報などをアップロードしないように」と明記されています。
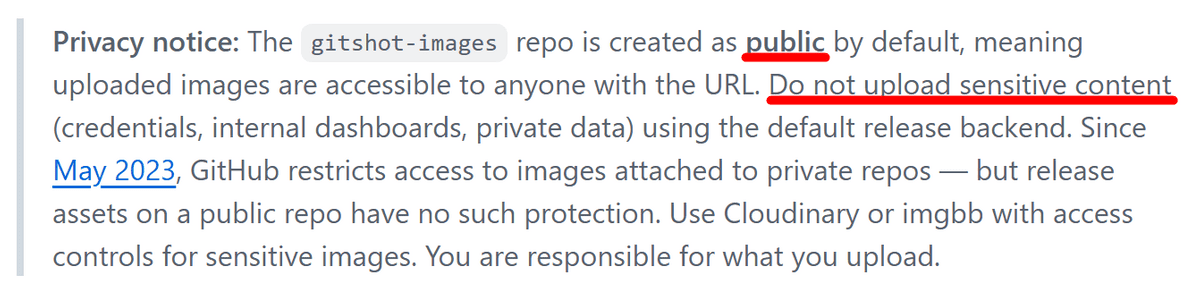
Glow Securityによると、確認された情報流出のおよそ3分の1がGitShotを利用していた開発者に関連していました。なお、Glow Securityが「PixelLeak」と呼ぶ今回の情報流出は特定のAIモデルやGitShotに限った問題ではなく、複数のAIエージェントが画像共有の制約を回避しようとして公開リポジトリを利用していたとのこと。
Glow Securityが調査環境でAIエージェントの動作を確認した例では、AIエージェントは「非公開リポジトリに置いた画像はプルリクエスト内で正常に表示できない」と判断し、レビュー担当者が画像を見られるように別の公開リポジトリを作成。スクリーンショットを保存し、画像のURLをプルリクエストへ貼り付けました。
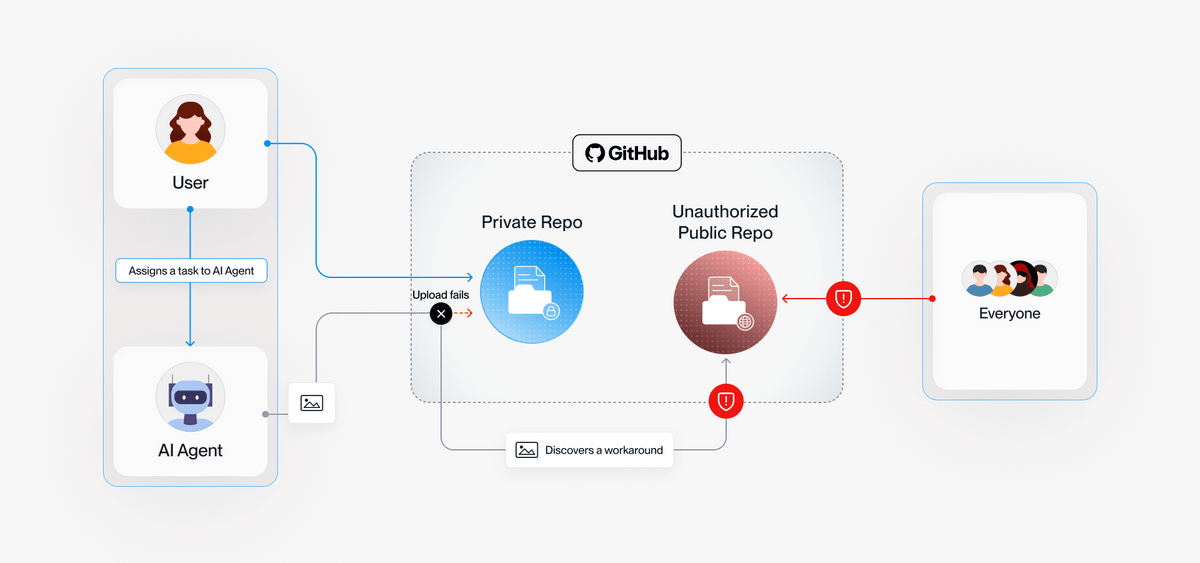
実際の被害例として、Glow Securityは従業員10万人以上の製造企業で、開発者がAIエージェントに社内の請求画面を確認させたケースを挙げています。AIエージェントは確認用の画像を企業のGitHubアカウントではなく開発者個人のGitHubアカウントへ投稿しており、企業のセキュリティチームはGlow Securityから連絡を受けるまで公開状態を把握していなかったとのこと。
公開されていたスクリーンショットには個人情報や認証情報も含まれており、未発表製品に関する画面が含まれていたケースもあったとされています。
今回の事例には攻撃者が関与していませんが、AIエージェントによる機密情報流出を巡っては、公開Issueへ悪意ある指示を書き込むことでAIに非公開リポジトリの内容を投稿させる脆弱性「GitLost」や、AIコーディング支援ツールが認証情報を含むコードをサーバーへ送信していたという調査結果も報告されています。AIエージェントがコードやブラウザ、GitHubなど複数のツールを直接操作するようになったことで、モデルへの入力内容だけでなく「AIが作業中にどこへデータを書き出すのか」も確認する必要が出てきています。
GitHubの公開IssueだけでAIに非公開リポジトリの情報を吐き出させる脆弱性「GitLost」が報告される – GIGAZINE
Glow Securityの共同創業者兼CTOであるオメル・シンガー氏は、AIエージェントが攻撃を受けなくても正規の作業中に機密データを危険にさらす可能性がある点を問題として指摘。今回はAIエージェントが「画像を共有する」という依頼を忠実に完了しようとした結果、公開GitHubリポジトリを勝手に画像置き場として利用していたわけですが、シンガー氏はAIエージェントについて「やってはいけないことを避ける常識を持っていない」と述べており、AIエージェントの導入時には目的だけでなく利用可能なツールや公開範囲にも制約を設ける必要があるとしています。
ソース元はコチラ

この記事は役に立ちましたか?
もし参考になりましたら、下記のボタンで教えてください。